了解系统上线安全检测解决方案
在应用系统正式投入生产运行前,围绕集成环境、应用软件和安全功能确定检查对象。根据方案结合漏洞扫描、配置检查、渗透测试及代码审计等方法,整理安全问题与影响,为上线准备和整改排序提供依据。
方案介绍与上线目标
方案要点
使用阶段:应用系统正式投入生产运行之前。
评估方法:结合漏洞扫描、安全配置检查、渗透测试、代码审计和安全功能审核。
结果用途:为安全措施的优先级排序提供依据。
系统上线前安全评估
系统上线前,即应用系统(业务系统)正式投入生产运行之前;安全评估,即一种利用大量安全性行业经验和先进安全技术相结合的综合分析和评价手段。
顾名思义,系统上线前,即应用系统(业务系统)正式投入生产运行之前;安全评估,即一种利用大量安全性行业经验和先进安全技术相结合的综合分析和评价手段。
系统上线前安全评估是格修科技为最大化减小生产运行系统可能存在的安全隐患,而设计的一套行之有效、针对性强的风险识别、检测、规避方法。
CMA / CNAS / CCRC
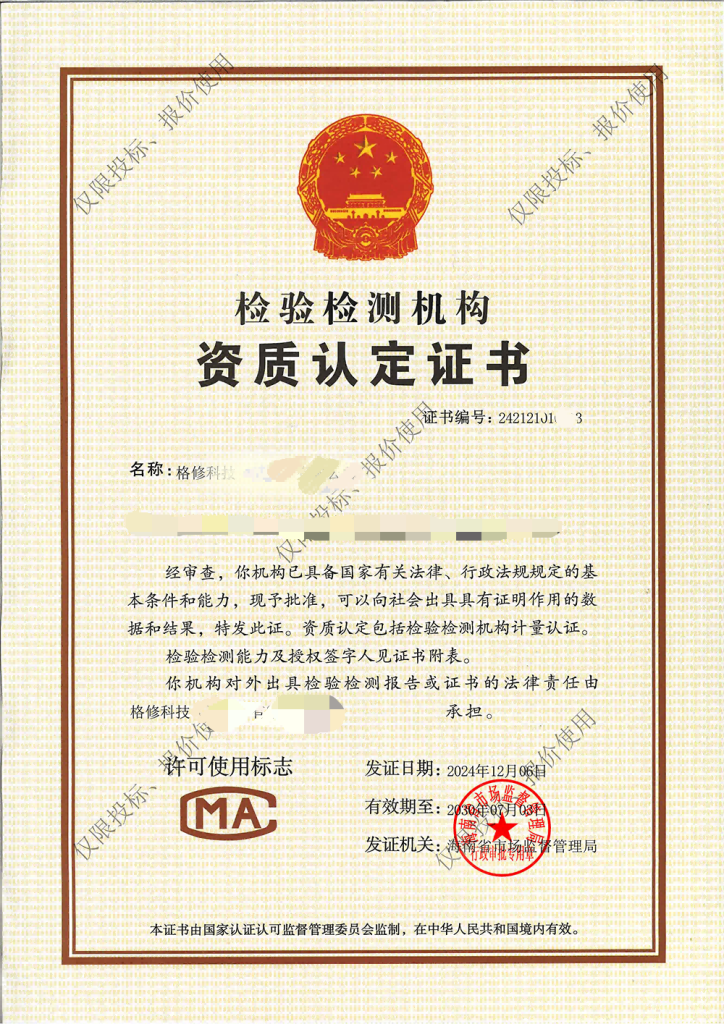
CMA
检验检测机构资质认定
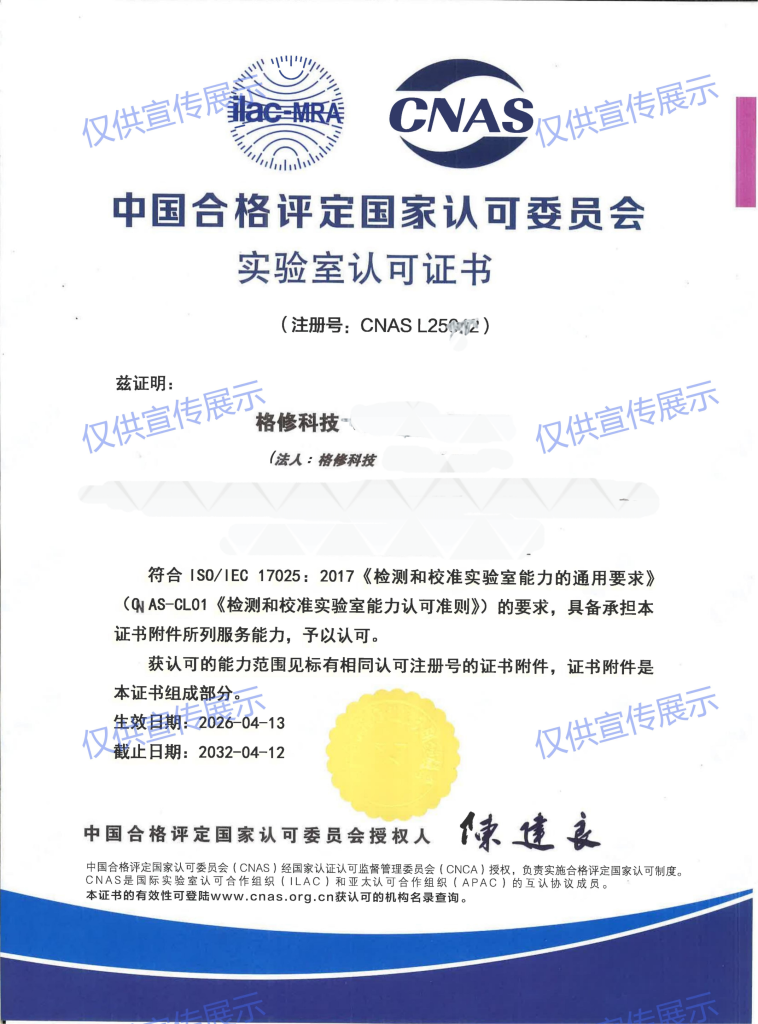
CNAS
实验室认可
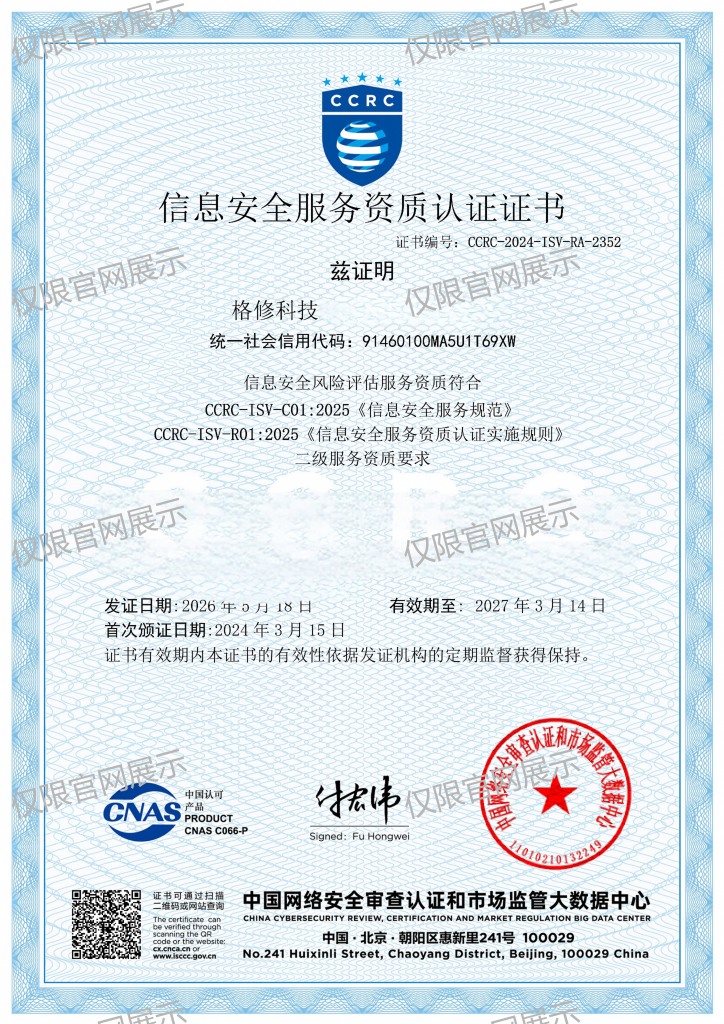
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
确认上线目标与对象
了解系统上线安排、业务用途和部署范围,梳理应用软件、网络设备及操作系统等对象,确认本次评估的目标边界。
02
收集文档编制评估方案
准备项目文档与相关说明,通过资料审阅和访谈核对环境及业务情况,确认适用检查项、参与人员和实施安排。
03
检查集成环境安全状态
按方案对集成环境开展漏洞扫描与配置核查,核对补丁、安全策略和服务配置,将发现关联到实际资产与影响。
04
验证应用与安全功能
依据约定范围开展应用渗透测试、代码审计及安全功能审核,结合业务逻辑核对控制,记录问题与所用验证证据。
05
汇总风险建议交付汇报
整理环境和应用的检查结果,分析安全问题及影响,形成整改建议与整体报告,为安全措施的优先级排序提供依据。
安全检查内容
系统上线前安全评估服务
Pre-launch security assessment service
通过针对集成环境的安全漏洞扫描、安全配置检查,针对应用系统的渗透测试、代码审计以及针对应用系统的安全功能审核等三方面五项技术措施,对应用系统的安全状况进行评估。
该服务有助于发现集成环境中的安全风险
-
避免操作系统和数据库缺失安全补丁,存在不当的安全策略以及开启不安全的服务
-
对应用系统的安全状况进行检查,而且从业务功能逻辑上,对应用系统的安全功能进行检查,避免应用系统在安全功能上的缺失
上线前安全评估服务内容
调研管理
-
文档审阅
-
顾问访谈
-
文档撰写
技 术 评 估
-
配置检查
-
安全扫描
-
安全功能审核
哪些情况需要系统上线安全检测解决方案
业务系统投产前检查
新建应用准备正式投入生产时,将部署环境和应用功能放在同一评估范围讨论,明确上线前需要处理的安全问题。
集成环境配置风险核对
系统完成部署集成后,针对操作系统、数据库及相关服务检查补丁和配置,识别可能随环境进入生产的安全隐患。
上线整改优先级讨论
上线准备阶段发现多项安全问题时,结合技术证据和影响整理整改建议,帮助相关方优先安排高风险区域的控制措施。
评估对象与适用范围
上线前安全评估范围
-
应用软件
-
物理环境
-
网络设备
-
操作系统
方案说明与资料
解决方案
系统上线安全检测解决方案
在系统上线前检查配置、漏洞、代码和安全功能,确定整改优先级。
需要解决的上线风险
为什么要做上线前安全评估报告?
Why do I need to do a pre-launch security assessment report?
避免遭受攻击
或因存在类似SQL注入、密码明文传输、安全功能缺失等漏洞而遭受攻击
重要依据
安全评估结果可作为对单位所实施的安全措施进行优先级排序的重要依据
符合法律法规
满足《中华人民共和国网络安全法》相关要求
保证安全
安全评估有助于将安全控制措施优先应用于高风险区域
避免影响单位信誉
不进行系统安全体系建设会流失红利,影响单位信誉或业务正常开展造成经济和名誉的损失
满足《网络信息安全等级保护》合规要求
服务实施流程
系统上线前安全评估的实施流程
-
申请评估
-
提交项目文档
-
文案备齐
-
安全评估过程
-
输出整体报告及汇报
-
通过评估
信息系统项目小组 安全评估小组
实施特点与团队资料
安全评估服务优势
覆盖面广
可以较为全面的发现各类安全问题
人员资质
阿里云 ACA,ITIL(IT 基础架构库)认证,网络安全协会专家、理事,省级网络安全实战攻防演练(护网行动)优秀裁判
减小安全风险
协助客户发现了大量安全问题,大大减小了系统投产后的安全风险。
实施经验丰富
技术人员行业经验丰富、技能比较全面,得过攻防大赛冠军,省级网络安全协会专家兼理事
实施常见问题
常见问题
上线前安全评估会检查哪些方面?
检查集成环境的漏洞与安全配置,以及应用系统的渗透测试、代码审计和安全功能,结合这些结果评估应用系统安全状况。
评估结果如何支持上线准备?
评估结果可为安全措施的优先级排序提供依据,帮助将控制措施优先应用于高风险区域。