了解数据库安全审计系统
记录数据库访问与操作行为,支持风险告警、追溯和审计范围核对。
什么是数据库安全审计系统,解决哪些问题
记录数据库访问与操作行为,支持风险告警、追溯和审计范围核对。
记录数据库访问与操作线索,结合风险告警、行为追溯和 SQL 性能分析,辅助数据访问审计与事件核查。
访问行为记录
风险告警与追溯
类型与版本先核对
选型与范围先确认
配置、实施方式与交付周期按项目范围确认
产品介绍与审计边界
选型要点
审计信息:可记录用户终端、使用工具、数据库信息及返回结果等访问线索。
实施前确认:数据库类型、版本、部署方式与审计范围。
性能分析:对高耗时、性能差的 SQL 进行分析,为访问优化提供依据。
产品信息
全面审计数据库访问,发现潜在数据安全风险,溯源安全事件,保障数据资产安全满足等保安全审计的合规要求
CMA / CNAS / CCRC
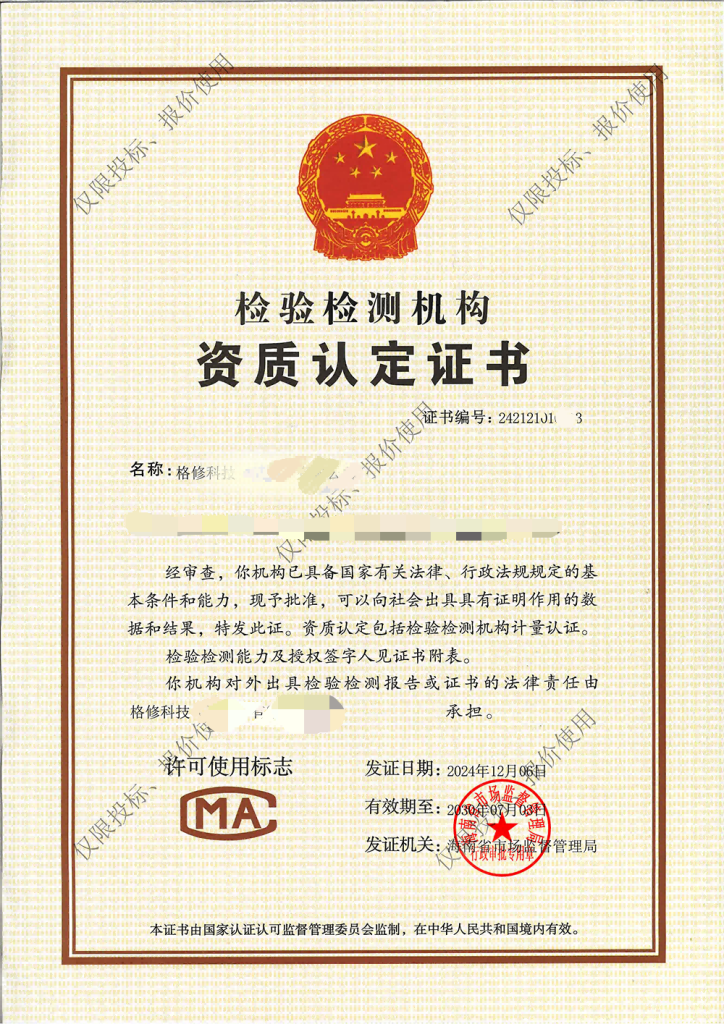
CMA
检验检测机构资质认定
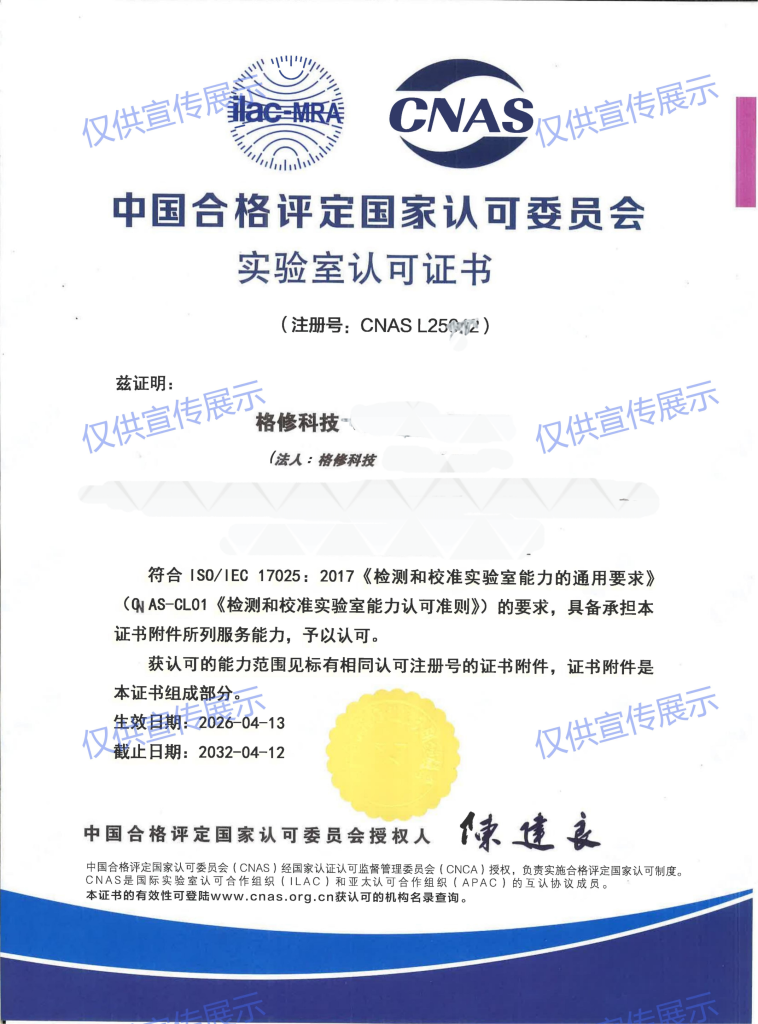
CNAS
实验室认可
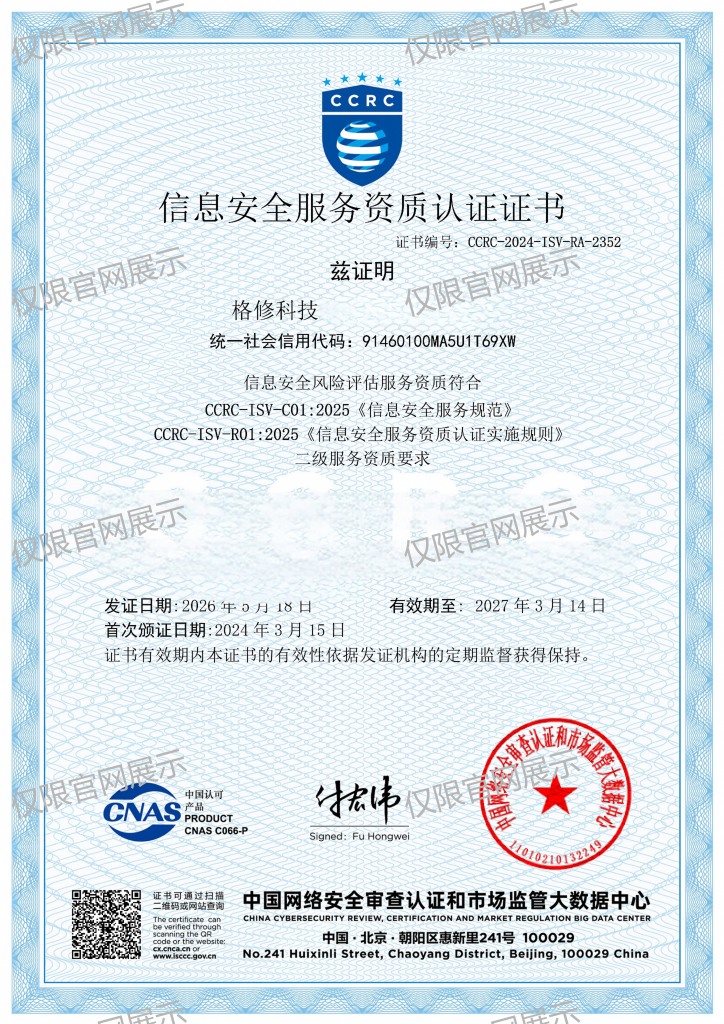
CCRC
信息安全风险评估服务资质
公司资质展示,适用范围按证书及项目核对。
我们会做什么
从需求与范围确认,到实施验证与资料交付,具体安排结合项目情况确认。
01
梳理数据库与审计目标
列出拟审计的数据库、业务系统和访问对象,明确行为追溯、风险告警或性能分析需求。
02
确认类型、版本与环境
提供数据库类型、版本和网络结构,核对采集条件、部署方式及可能的业务影响。
03
核对审计能力与范围
逐项确认访问线索、关联审计、告警规则及报表需求,不能仅按数据库名称判断全部版本均可支持。
04
沟通采集与验证安排
如需实施,先约定采集与审计策略配置范围,并按确认的范围安排审计效果验证。
05
确认运维与交付范围
对齐权限、日志留存、告警核查与日常管理要求;具体实施支持、报表和交付资料按项目范围确认。
我们会做什么
围绕下列产品能力,结合业务对象、现有环境与管理要求核对配置和实施范围。具体服务内容在项目沟通时确认。
数据库审计与分析能力
细粒度行为审计
细粒度行为审计追溯的能力,可审计用户终端信息、使用工具、数据库信息、返回结果等详细信息,全场景还原用户行为轨迹,有效追踪溯源数据库的访问行为
安全风险告警
结合安全规则对SQL注入、漏洞攻击、暴力破解、非授权访问等数据库攻击行为进行检测和告警,辅助事后筛查与追踪。具体规则及覆盖范围以交付版本为准。
数据库性能监控
持续监控分析业务SQL执行的健康状态,对高耗时、性能差的SQL统一分析,提供报表有助于业务访问优化,为数据库性能优化提供依据
全面数据库覆盖
支持ORACLE、MySQL、SQL Server、DB2、Sybase、MongoDB、达梦、人大金仓等数据库的审计解析;具体类型、版本及审计能力应在部署前确认。
三层关联审计
支持基于web中间件的多层业务环境下数据库和中间件的关联审计,通过IP映射,URL匹配,时间会话等进行关联,支持自动和手动关联两种模式,精确匹配真实用户信息
安全合规报表
提供等保分析、态势综合分析等专业分析报表,辅助不同场景下的审计与合规检查。具体报表以产品版本和配置为准。
选型沟通与部署实施流程
以下为选型沟通与部署实施的建议步骤。具体配置、实施安排、验证方式、交付资料及服务范围需结合实际环境另行确认。
1
梳理数据库与审计目标
列出拟审计的数据库、业务系统和访问对象,明确行为追溯、风险告警或性能分析需求。
2
确认类型、版本与环境
提供数据库类型、版本和网络结构,核对采集条件、部署方式及可能的业务影响。
3
核对审计能力与范围
逐项确认访问线索、关联审计、告警规则及报表需求,不能仅按数据库名称判断全部版本均可支持。
4
沟通采集与验证安排
如需实施,先约定采集与审计策略配置范围,并按确认的范围安排审计效果验证。
5
确认运维与交付范围
对齐权限、日志留存、告警核查与日常管理要求;具体实施支持、报表和交付资料按项目范围确认。
哪些情况需要数据库安全审计系统
旁路采集与审计
计划采用旁路部署时,先核对网络结构、流量采集条件和业务影响,再按约定范围验证审计效果。
不同环境部署选型
需要软件、硬件或Agent等不同部署方式时,结合数据库类型、版本与现有运行条件核对适用方式。
审计范围与策略确认
需要明确数据库审计对象时,先梳理数据库版本、接入方式与检查范围,再约定采集和审计策略。
数据库审计的适用场景与部署方式
部署方式与实施范围
产品优势
部署和交付方式灵活多样
部署方式灵活多样,可软件、可硬件,可旁路 、可Agent
部署方式
可采用旁路部署方式;部署前应核对网络结构、采集条件和业务影响,并按约定范围验证审计效果。
实施范围确认
实施前确认数据库类型、版本、部署方式与审计范围,按约定配置采集与审计策略。
我们的选型与实施支持优势
从业务对象、现有环境到能力边界,结合现有产品和专业资料开展选型沟通。具体支持内容与实施责任以项目范围确认为准。
兼容性确认前置
选型先核对数据库类型、版本和实际环境,避免仅凭支持列表作出部署判断。
采集和业务影响一起沟通
结合网络结构、采集条件与部署方式确认审计范围,并在约定范围内安排效果验证。
区分产品报表与服务报告
产品访问记录和分析报表可辅助审计;网站专业资质与安全服务报告资料可另行核对,项目所需报告及适用范围需明确确认。
管理价值与产品特点
产品价值
建立统一安全运维通道,提升日常安全运维效率
为IT审计提供操作记录与分析材料,具体适用性以审计范围和要求为准。
有效减少核心信息资产的破坏和泄漏
实现独立审计,完善IT内控机制
实时监测数据库危险行为并告警,助于及时感知、排除数据库风险
追踪溯源,便于事后追查原因与界定责任
用专业做安全,用安全做产品,用产品做服务
危险操作事中告警
产品自身高安全性,经过专业团队渗透测试, 保障自身数据安全
强大的网络适应性
支持多种部署方式可满足复杂的组网需求;支持双机热备,掉电保护等可靠性技术,有效保障系统的可用性
完善的数据库审计能力
支持市面上常见的主流数据库产品,支持双向审计,三层审计 ,同时可实现绑定变量 、SQL命令和字段级的审计
日志追溯
全语句,大容量日志存储和查询,满足等保合规要求
全量审计
全量记录数据库登录、访问行为,从多个维度查看数据库的访问情况,保证数据库操作透明化,操作过程可追溯。
报告样例与产品资料展示
以下封面来自网站现有安全测评服务资料,仅供了解报告形式,不是本产品的专属报告或默认交付物。是否开展配套安全测试、报告适用对象及是否纳入项目,均以范围确认为准。
数据库安全审计系统产品资料
结合现有产品介绍配图,讨论数据库类型、采集与部署方式。产品的等保分析、态势分析等报表以版本和配置为准,下方安全服务报告封面不代表数据库审计产品的专属交付报告。
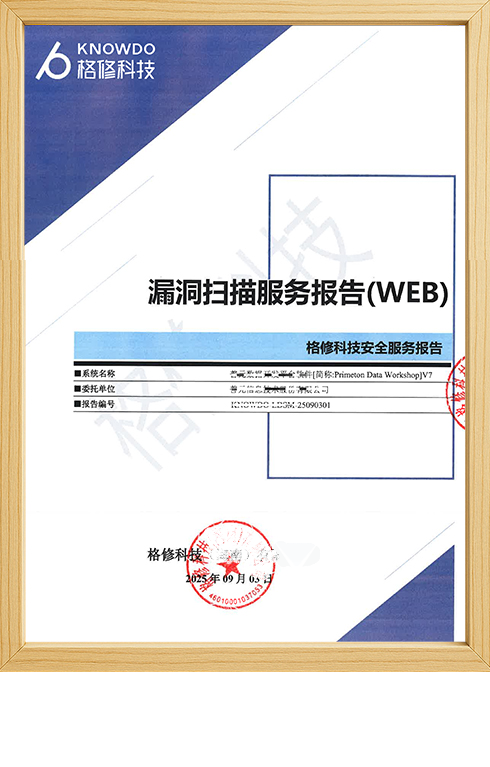
漏洞扫描服务报告
安全测评服务资料参考
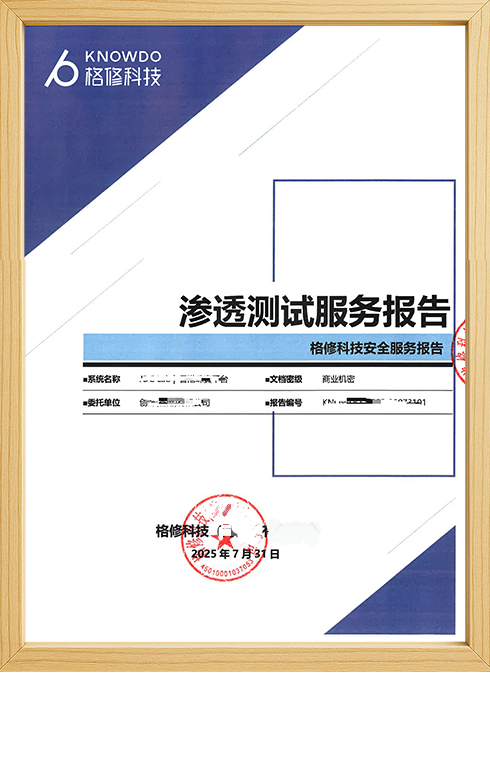
渗透测试服务报告
安全测评服务资料参考
网站现有荣誉资质与专业资料可供查阅,具体资质适用范围应按项目核对;不代表所有产品均获得相同认证。
选型常见问题
常见问题
数据库审计部署前需要确认什么?
确认数据库类型、版本、部署方式与审计范围,核对网络结构、采集条件和业务影响,并按约定验证审计效果。
列出的数据库名称是否代表所有版本都支持?
应在部署前确认具体数据库类型、版本及审计能力,不能仅凭数据库名称判断当前环境是否适用。