了解源代码审计服务
源代码审计属于白盒安全检测服务,在客户提供指定版本源代码的基础上,安全团队结合静态代码分析工具和工程师人工走查,对照系统架构、业务逻辑、数据流转链路开展深度审查。
不同于黑盒渗透、漏洞扫描这类外部探测方式,源代码审计直接从代码层面开展分析,能够识别编码缺陷、不安全的业务逻辑、第三方依赖组件漏洞、敏感数据明文存储等诸多黑盒手段难以发现的问题,漏洞定位可以精确到具体文件、代码行号以及调用链路。
审计过程中会区分工具告警和真实可被利用的风险,过滤无效误报;同时会如实标注审计存在的限制,比如缺少运行环境、无法动态验证等情况。代码修复完成后,可针对新版本源码开展复核校验,交付面向开发团队的专业审计报告。
什么情况会用到源代码审计服务
关键模块发布审查
核心业务模块变更,排查代码内潜藏的安全缺陷
依赖框架风险排查
核查开源组件,判断组件漏洞是否具备可触发条件。
开发整改闭环复核
代码修复后复核新版本,同步排查同类风险路径。
外包项目源码验收
外包交付源码时,核验代码安全质量与隐藏风险。
系统二次开发审查
原有系统二次开发,核查新增代码引入的安全问题。
重大迭代安全体检
系统大规模版本迭代,整体开展源码安全排查。
服务覆盖范围
自研代码审计
支持主流开发语言,对自研业务源代码开展安全审查。
第三方组件检测
梳理开源框架、依赖包,研判组件漏洞的实际触发条件。
编码风险核查
排查注入、反序列化、权限缺陷、敏感信息泄露等安全问题。
数据流链路分析
梳理业务敏感入口,研判漏洞调用链路与风险可达性。
漏洞定位与方案输出
将风险定位至代码文件、行号,输出差异化修复建议。
新版本复核服务
代码整改完成后,对新版本源码复测验证修复效果。
服务实施流程
01
锁定版本与模块
确认源码包、开发语言、审计模块,区分自研代码与外部依赖
02
梳理架构与数据流
收集构建文档,标记鉴权、数据查询等敏感业务入口
03
线索分析与可达性研判
静态扫描搭配人工审查,过滤无效告警,判断风险是否可达
04
问题定位与方案输出
记录漏洞位置、触发条件,输出分类修复建议
05
版本复核与报告交付
新版本复核修复效果,交付正式源代码审计报告,说明审计限制
我们的优势
清晰划分审计边界
区分自研代码和外部依赖,如实记录审计限制条件。
人工研判过滤误报
不单纯依赖工具结果,人工核验漏洞真实可达性。
报告适配开发使用
漏洞定位至代码行,给出针对性修复方案。
支持新版本复核
代码整改后复核,同步排查同类风险路径。
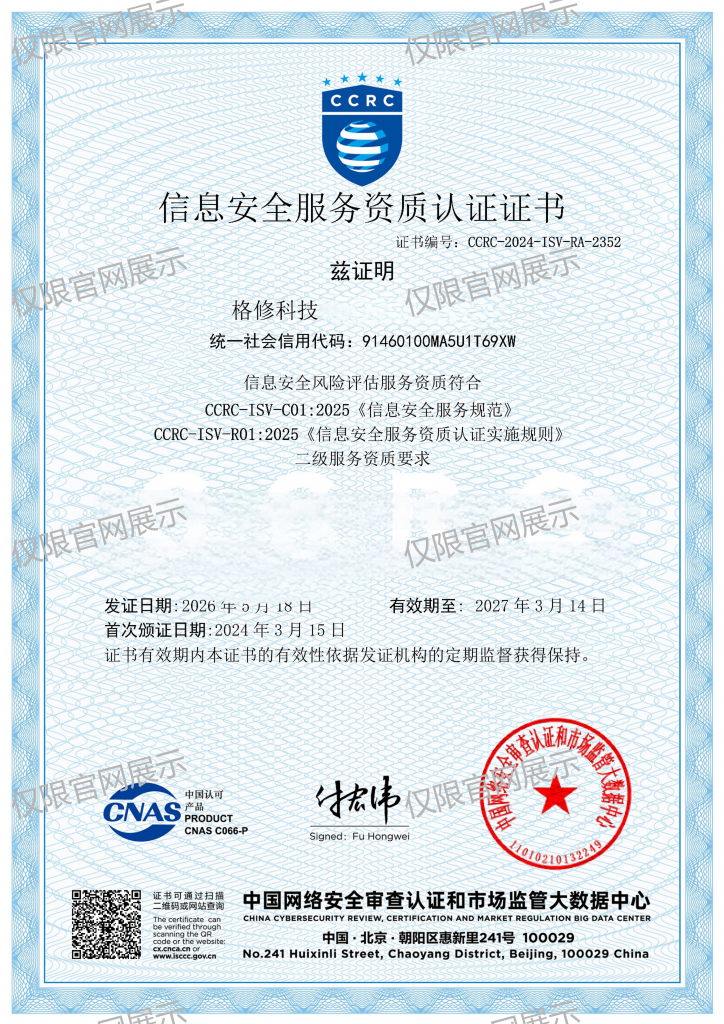
资质合规可佐证
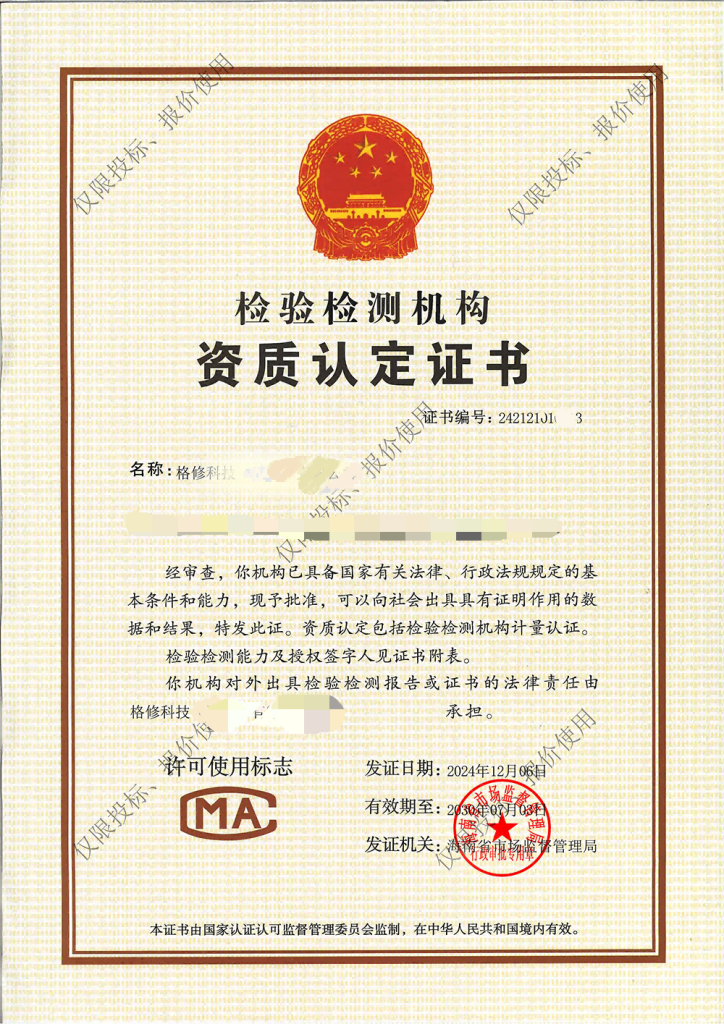
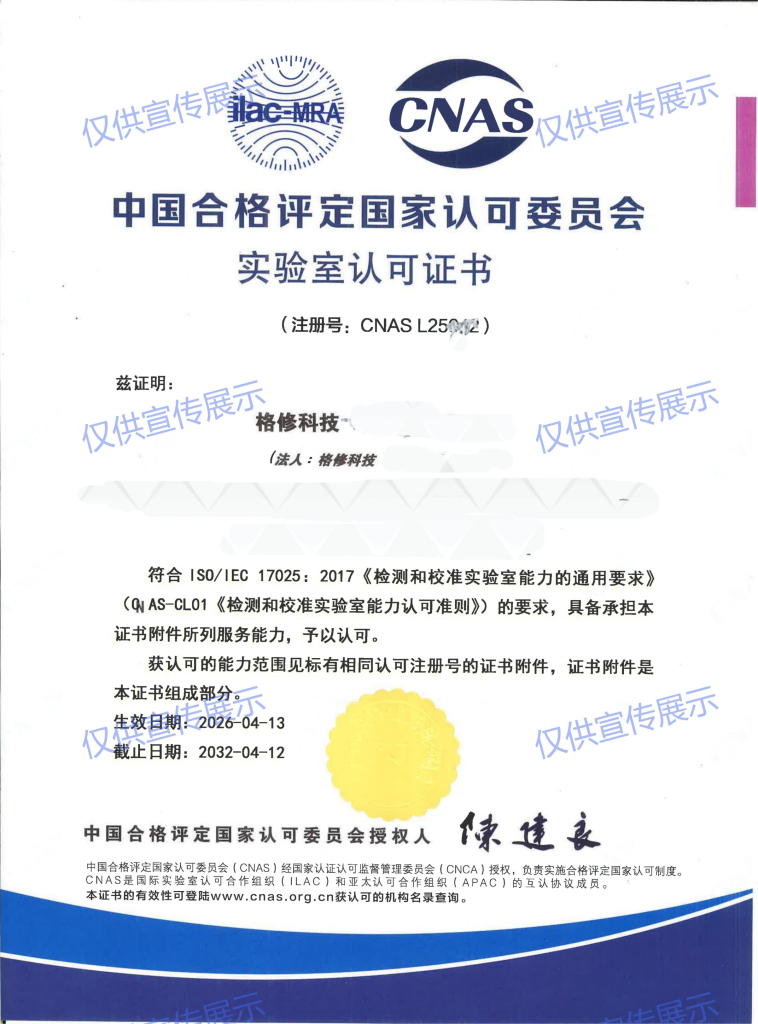
具备 CMA、CNAS、CCRC 资质,报告可用于合规自查。