了解渗透测试服务
渗透测试是在获取客户书面授权、明确测试范围与约束条件后开展的人工安全评估服务。安全工程师模拟真实攻击者的攻击思路,沿着完整业务访问链路对目标系统进行受控验证,重点检验身份认证、会话管
理、权限控制、业务流程中存在的安全缺陷。
和自动化漏洞扫描不同,渗透测试以人工研判为主,能够发现越权访问、权限绕过、业务逻辑漏洞等扫描工具很难识别的隐蔽风险。测试过程遵循最小影响原则,仅做必要取证,避免对生产业务造成破坏。测试完成后,对每一条漏洞整理复现步骤、业务影响、风险等级,配套针对性修复方案。
什么情况会用到渗透测试服务
关键业务上线检查
应用上线前需要了解认证、授权和关键业务逻辑风险时,先确认测试窗口与范围,再以受控验证支持整改安排。
小程序接口安全核对
小程序涉及用户数据或业务操作时,将客户端入口、后端接口和角色共同纳入授权讨论,检查越权及相关输入风险。
安全缺陷关联验证
扫描告警或已有缺陷需要进一步判断业务影响时,在明确授权下验证触发路径,避免把孤立线索直接作为利用结论。
等保合规测评前置自查
等级保护测评之前开展实战渗透验证,提前挖掘可利用漏洞,为等保整改提供真实风险依据。
重保/护网行动前期风险排查
重大活动、护网攻防演练前,对核心业务系统做渗透测试,提前处置高危可利用安全风险。
APP/移动应用发布前安全核验
安卓、iOS 客户端上线发布,对客户端、后端接口开展渗透,防范越权、数据泄露、业务逻辑漏洞。
系统重大版本迭代升级核验
业务系统大版本更新、架构改造,上线前做渗透测试,排查新版本引入的安全缺陷。
API 接口平台专项安全验证
对外开放大量 API 接口,模拟攻击者视角验证接口认证、鉴权、参数处理,发现接口层可利用风险。
云上业务系统安全风险验证
公有云、混合云业务资产,对云主机、云应用开展受控渗透,排查云配置缺陷与应用组合攻击路径。
第三方外包交付系统安全核验
外包开发系统交付,通过渗透测试核验业务安全,识别业务逻辑漏洞,作为交付安全把关手段。
合规监管要求定期安全评估
按照行业监管要求,定期开展渗透测试,留存实战安全验证材料,满足监管检查需要。
检测覆盖范围
Web 应用检测
网站、后台管理系统的权限、会话、业务逻辑安全验证
移动端应用检测
安卓、iOS APP 安全渗透测试
小程序与公众号
微信小程序、服务号接口链路风险验证
工控系统
工控相关应用、接口的受控安全验证
测试工作
确认授权边界、准备测试账号、沿业务链路验证漏洞、整理复现材料、整改后复测
成果输出
正式渗透测试报告,标注测试限制、未覆盖资产
服务实施流程
01
授权与范围确认
确认域名、IP、应用、测试账号,划定测试边界、测试时段与紧急停止条件
02
环境与账号准备
配置对应角色测试账号,记录环境差异与测试限制项
03
业务链路风险验证
围绕身份认证、权限控制、业务操作开展人工验证,最小化取证
04
漏洞梳理与方案输出
整理漏洞位置、复现步骤、危害说明、修复建议
05
复测与报告交付
整改完成后开展复测,交付正式渗透测试报告,说明受限范围
我们的优势
严格授权管控
执行书面授权机制,明确测试边界,杜绝越范围测试。
低影响测试方案
采用最小取证原则,降低对线上业务的干扰风险。
报告详实可落地
漏洞附带复现步骤、危害说明以及对应的修复指引。
支持复测闭环
整改完成后提供复测,验证漏洞修复效果。
资质合规有效
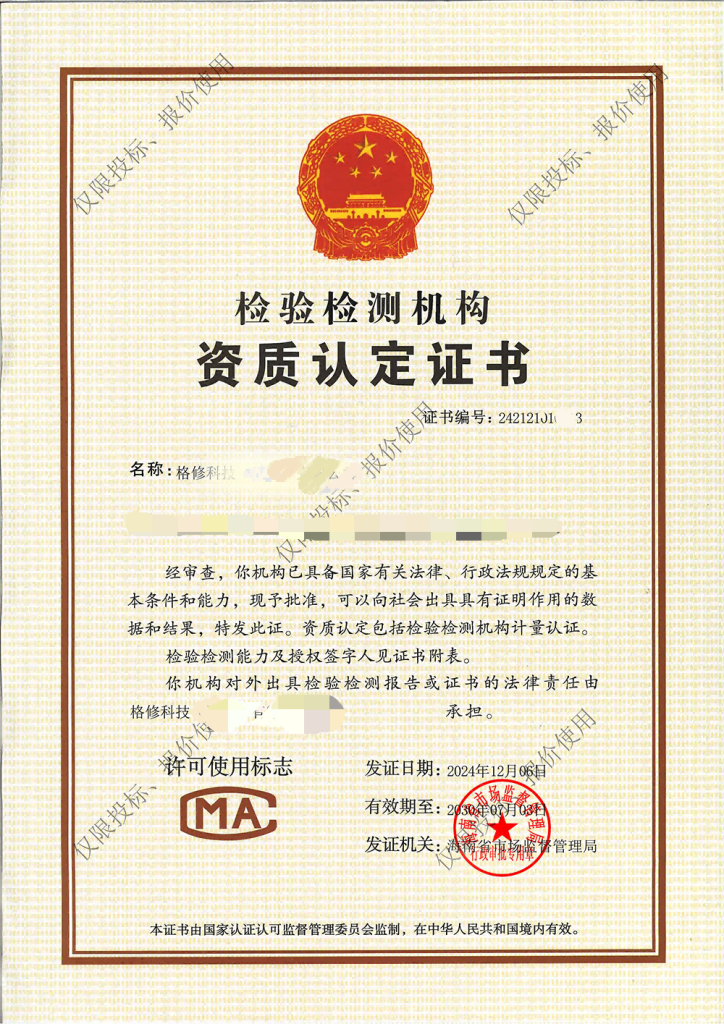
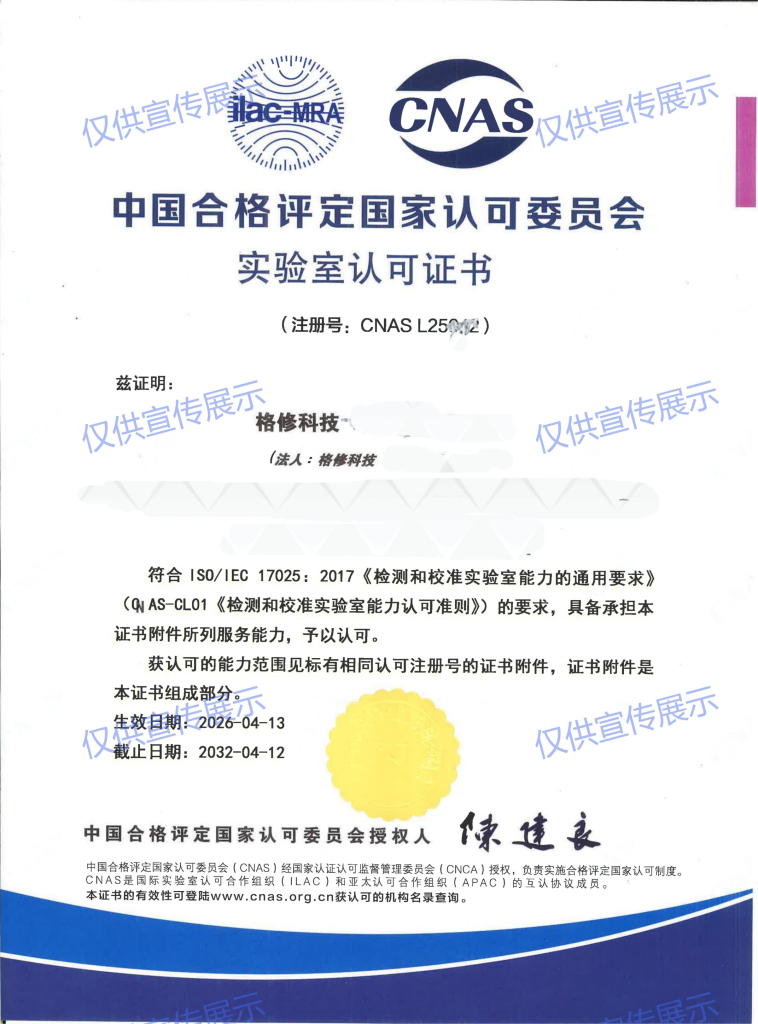
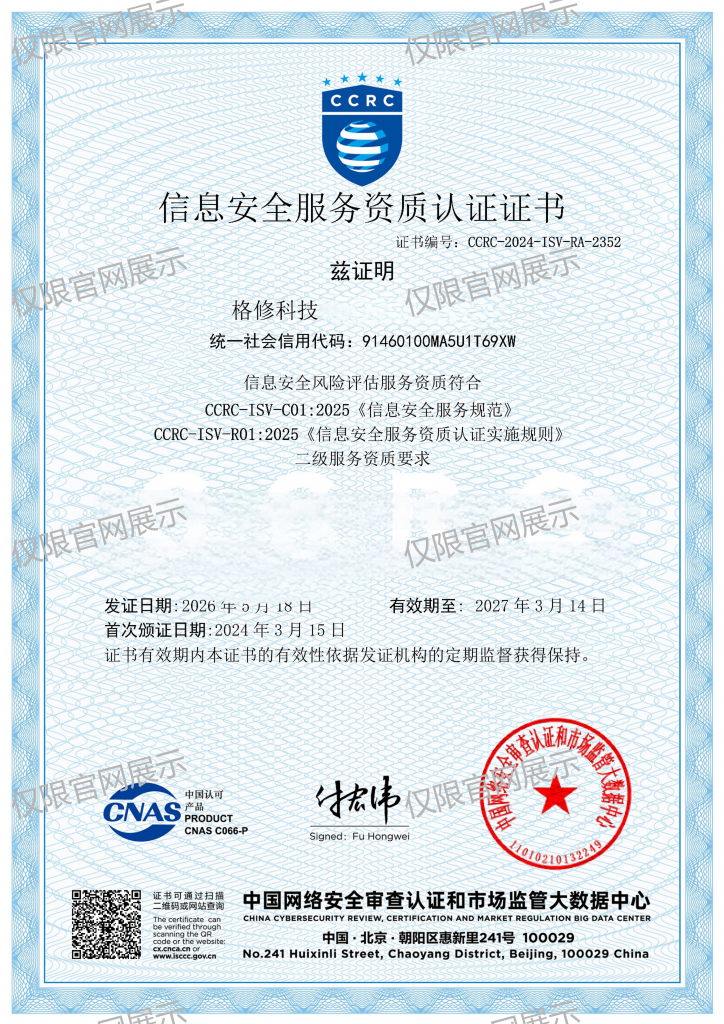
具备 CMA、CNAS、CCRC 资质,报告可用于合规佐证。