什么是漏洞扫描服务
漏洞扫描服务是在取得客户书面授权的前提下,针对指定信息资产开展的脆弱性安全检测服务。服务依托 CVE 漏洞库、OWASP TOP10 等权威安全标准与漏洞特征库,使用合规的安全扫描引擎对目标资产进行远程探测,自动采集资产信息,识别操作系统、中间件、Web 应用、数据库、第三方依赖组件、配置策略中存在的各类已知安全缺陷。
自动化扫描完成后,安全工程师会对引擎输出的全部告警记录逐条人工核验,甄别并剔除误报信息,合并重复、同源风险,按照高危、中危、低危三个等级对漏洞进行风险定级,同时梳理漏洞的利用条件、攻击影响范围,配套针对性、可落地的修复指引。
该服务主要用于发现公开收录的已知漏洞、配置缺陷、弱口令、敏感信息泄露等风险。受技术原理限制,漏洞扫描无法深度挖掘业务逻辑缺陷、权限绕过、越权访问这类隐蔽逻辑类漏洞;如需排查此类风险,可搭配授权渗透测试开展深度检测。
什么情况会用到漏洞扫描服务
主机资产周期性检查
定期排查服务器资产,及时发现漏洞与配置隐患。
网站版本更新核对
系统迭代升级后,核查新增模块带来的安全风险。
上线前安全体检
系统上线前检测,提前排查互联网暴露风险。
等保合规自查支撑
提供检测材料,支撑等级保护自查与合规工作。
漏洞修复效果复查
漏洞整改后复测,验证风险是否处置到位。
检测覆盖范围
Web 应用检测
排查 OWASP 常见 Web 漏洞、第三方组件漏洞、弱口令、敏感文件泄露、错误配置、网页挂马等风险;
主机服务器检测
识别操作系统、开放端口、数据库、中间件、依赖组件存在的安全问题;
接口与移动端资产
API 接口、小程序、APP 的已知漏洞检测;
物联网设备
设备指纹识别、固件已知漏洞、不安全配置检测;
资产梳理
识别扫描范围内存活资产、影子资产,梳理互联网暴露面;
结果处置
风险分级归类、去除误报、撰写整改方案,支持整改完成后的复测工作。
服务与产品的实施流程
01
授权与范围确认
签署书面测试授权,划定扫描资产、排除对象,约定扫描时段;
02
扫描策略定制
根据业务情况设置扫描速率,避开业务高峰,避免影响业务正常运行;
03
自动化扫描执行
扫描引擎按照预设策略开展探测,采集资产风险数据;
04
人工复核研判
工程师逐条验证告警,剔除误报、对漏洞进行风险定级;
05
报告交付与复测
出具正式漏洞扫描报告,客户完成整改后可提供复测服务。
为什么选择我们
工具扫描 + 人工二次复核机制,大幅减少误报,降低运维人员核对成本;
漏洞报告条理清晰,风险等级、危害说明、修复步骤一一对应,便于开发运维落地整改;
严格遵循授权测试规范,全程可控,不破坏业务系统;
支持整改复测,形成 “检测‑修复‑验证” 完整安全闭环;
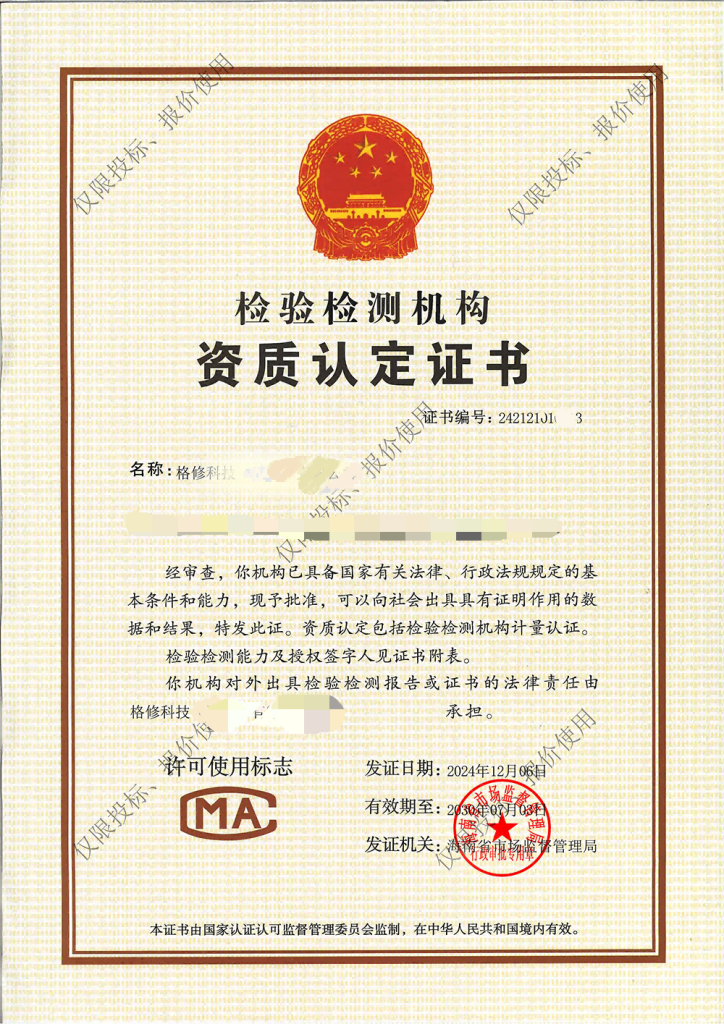
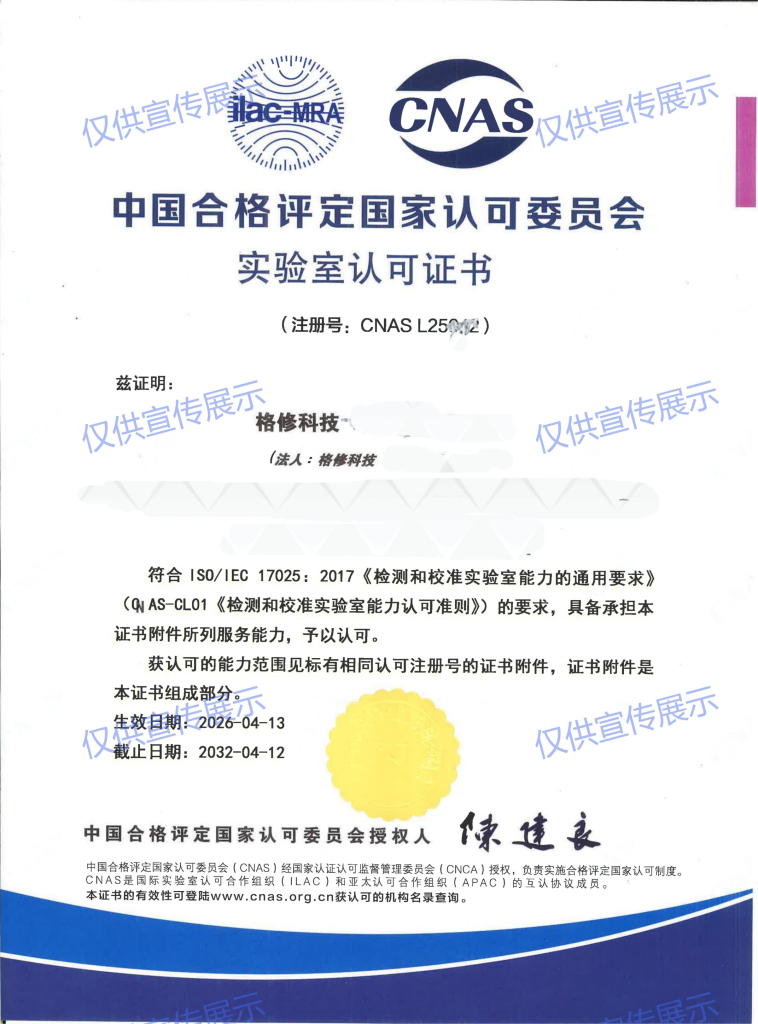
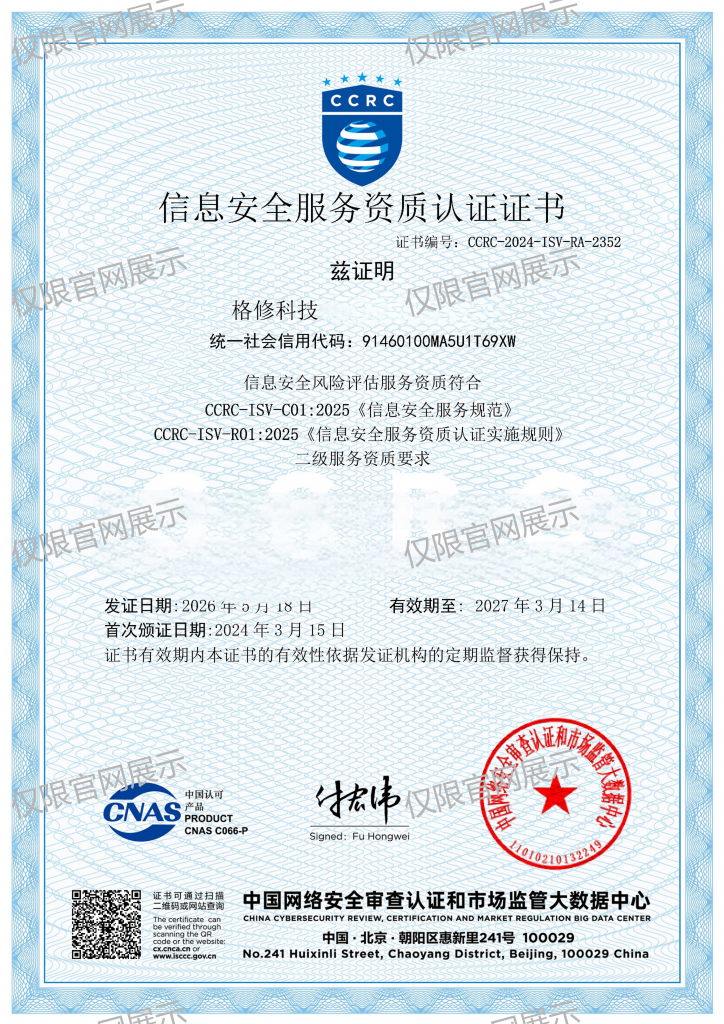
具备 CMA、CNAS、CCRC 资质,报告可用于项目自查、合规佐证。